Atentie la codul copiat: cum devine un domeniu de test capcana pentru firme
Un domeniu de test folosit frecvent în documentația tehnică a ajuns să livreze atacuri cibernetice prin metoda ClickFix. Află ce riscuri sunt pentru firme.
Imagine · cybersecurity
De multe ori, când dezvoltăm o aplicație sau testăm o integrare nouă pentru clienții noștri, căutăm rapid exemple de cod în documentațiile oficiale. Este o practică standard în industrie. Totuși, ce se întâmplă atunci când un simplu element de umplutură dintr-un manual tehnic se transformă peste noapte dintr-o unealtă inofensivă într-o amenințare la adresa securității informatice? La clienții noștri din Arad vedem des cum micii dezvoltatori sau administratorii interni preiau fragmente de cod fără să verifice destinațiile finale ale adreselor URL, punând în pericol infrastructura companiei. Echipa Activ.NET analizează constant astfel de riscuri pentru a ține la distanță incidentele majore.
#Ce s-a intamplat
O cercetare recentă a adus în atenție un caz interesant și periculos legat de domeniul "third-party.com". Acest domeniu a fost folosit ani de zile în documentații oficiale, exemple de cod și specificații tehnice (inclusiv în standarde web sau documente Chromium) pe post de adresă fictivă pentru a exemplifica cereri externe, iframe-uri sau API-uri. Spre deosebire de domeniile rezervate oficial de IANA pentru exemple (cum sunt cele care conțin example.com), "third-party.com" a fost un domeniu înregistrat în mod real, al cărui proprietar putea fi schimbat.
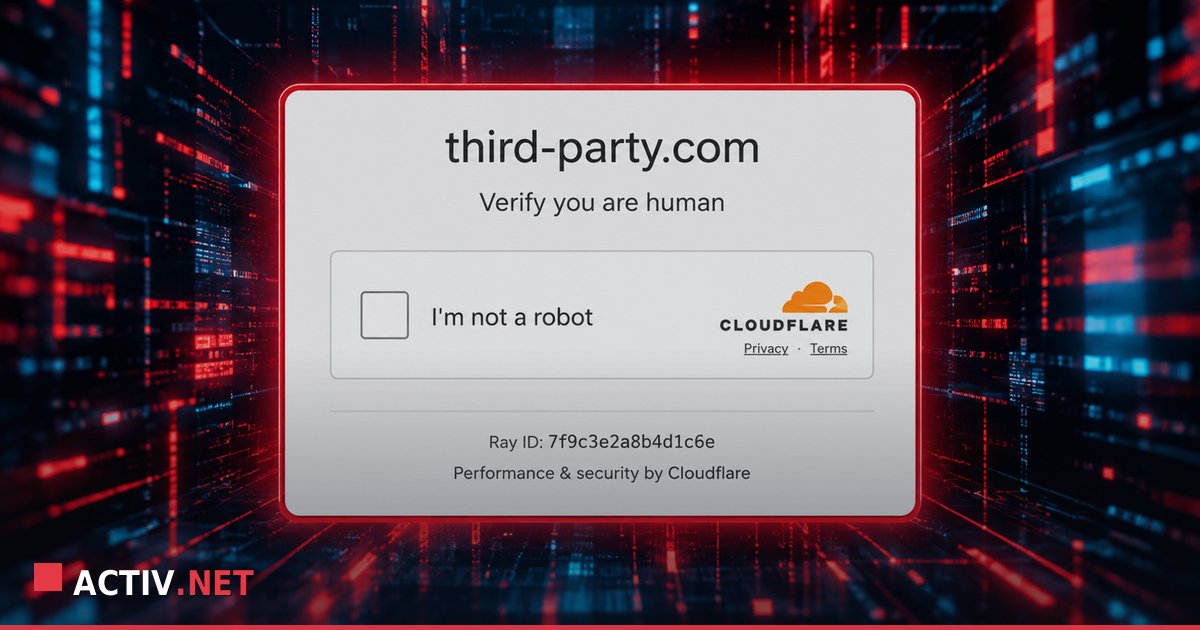
Situația a luat o întorsătură gravă după ce domeniul a început să fie controlat de actori malțioși care livrează acum un atac de tip ClickFix. Vizitatorii care ajung pe această adresă – fie prin rularea unor scripturi vechi copiate din documentații, fie prin accesarea unor exemple din documente tehnice – sunt întâmpinați de o pagină falsă de verificare Cloudflare. Aceasta afișează un CAPTCHA fals și îi păcălește pe utilizatori să copieze și să execute manual o comandă PowerShell în sistemul de operare Windows prin scurtătura Win + R, urmată de Ctrl + V.
#Impact pentru firme
Pentru o companie mică sau mijlocie, un astfel de incident poate trece neobservat până când este prea târziu. Atacul vizează utilizatorii de Windows și folosește o tehnică prin care malware-ul este instalat chiar de către angajat, care crede că rezolvă o problemă legitimă de verificare a browserului. Astfel de metode ocolesc adesea soluțiile clasice de securitate, deoarece acțiunea este validată manual de un utilizator cu drepturi locale pe stația de lucru.
Dacă un singur angajat dintr-o firmă testează o aplicație sau folosește un script vechi preluat de pe un forum ori dintr-o documentație care conținea acest domeniu, stația lui de lucru poate deveni punctul de intrare pentru un atacator în rețeaua companiei. Riscurile financiare, pierderea datelor confidențiale sau timpii morți de funcționare cauzați de o infectare cu ransomware pot afecta grav continuitatea afacerii.
#Recomandari concrete
Pentru a evita scenariile neplăcute și a menține securitatea rețelei companiei tale, îți recomandăm o serie de acțiuni imediate pe care le poți implementa chiar de mâine:
- Auditează codul și scripturile interne: Verifică dacă în aplicațiile interne, scripturile de automatizare sau site-urile dezvoltate in-house există referințe către domenii generice de test care nu sunt rezervate oficial (cum ar fi example.com). Înlocuiește-le imediat cu domenii sigure.
- Restrictionează execuția PowerShell: Configurează politicile de grup (GPO) pentru a limita sau bloca rularea scripturilor PowerShell de către utilizatorii fără drepturi administrative pe stațiile de lucru din firmă.
- Instruiește angajații împotriva tehnicilor ClickFix: Explică echipei că nicio pagină web legitimă nu va cere niciodată apăsarea combinației de taste Windows + R și lipirea unui cod copiat din clipboard pentru o simplă verificare anti-robot.
Dacă ai nevoie de o evaluare completă a securității sau vrei să te asiguri că infrastructura ta este protejată împotriva amenințărilor cibernetice moderne, specialiștii noștri îți stau la dispoziție cu servicii profesionale de Service IT pentru firme și audit de securitate.
#Concluziile noastre
Cazul domeniului "third-party.com" demonstrează încă o dată că în IT nu există detalii neimportante. Ceea ce părea odată o simplă mențiune inofensivă într-o documentație tehnică s-a transformat într-un vector activ de atac. La Activ.NET, credem că prevenția activă, educația continuă a angajaților și vigilența constantă sunt singurele metode eficiente prin care o afacere din Arad sau din România își poate proteja activele digitale în fața unor riscuri tot mai greu de anticipat.
Inspirat din: Placeholder domain used in dev docs now serves ClickFix attacks
Cum a fost scris articolul: documentat cu asistență AI pe baza surselor de mai sus.