Securitatea bazată pe lipsa MFA: Ce învață firmele din Arad din cazul Kiberphant0m
Un caz recent de extorcare cibernetică pleacă de la o greșeală elementar de simplă: lipsa MFA. Află cum ne protejăm clienții din Arad.
Imagine · cybersecurity
Sunt drd. Ing. Dani Radulescu, fondator Activ.NET, și în cei peste 17 ani de când activez în domeniul IT și securitate am văzut o mulțime de schimbări în peisajul amenințărilor cibernetice. Totuși, ceea ce mă surprinde în continuare este că cele mai mari breşe de securitate nu pornesc de la atacuri sofisticate din filme, ci de la omisiuni elementare. La clienții noștri din Arad vedem des o relaxare periculoasă când vine vorba de măsuri fundamentale de igienă cibernetică. Un caz recent internațional ne demonstrează din nou că un singur punct slab în lanțul digital poate compromite sisteme uriașe, o lecție valoroasă și pentru IMM-urile din România.
#Ce s-a intamplat
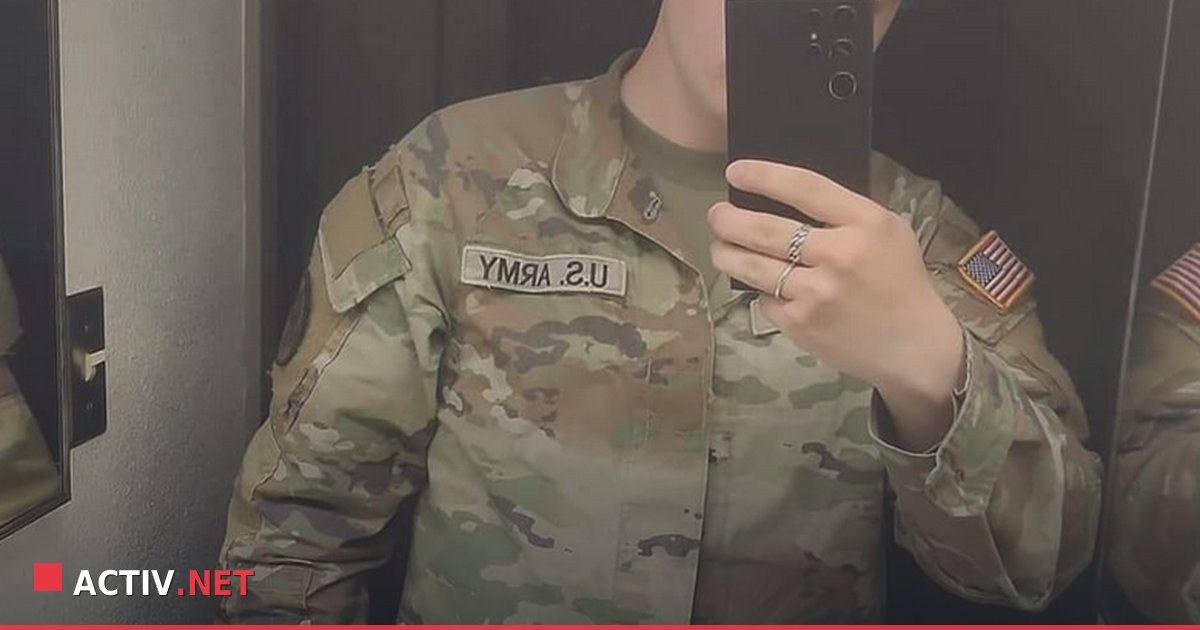
Un soldat al armatei americane, acționând sub pseudonimul „Kiberphant0m”, a reușit să se infiltreze în sistemele mai multor companii mari de telecomunicații, sustrăgând metadate pentru peste 100 de milioane de clienți. Cazul a ieșit la iveală după investigații federale complexe, iar investigația a arătat că hackerul a profitat de date de acces compromise și de un detaliu crucial: lipsa autentificării multifactor (MFA) pe serviciile cloud folosite. Deși ulterior platformele vizate au impus MFA obligatoriu, daunele și extorcarea financiară au fost deja realizate. Mai mult, chiar și după ce a fost închis, infractorul a continuat să încerce să exploateze vulnerabilități folosind instrumente AI prin intermediul sistemelor din penitenciar, dovedind o persistență greu de ignorat.
#Impact pentru firme
Pentru o firmă mică sau mijlocie din Arad sau din restul țării, acest tip de incident nu este doar o știre îndepărtată, ci un avertisment direct privind riscul operațional și financiar. O breșă de date poate însemna întreruperea activității, pierderea încrederii clienților și amenzi usturătoare legate de reglementările privind protecția datelor. În plus, costul unei recuperări de la zero depășește cu mult investiția preventivă într-o infrastructură corect gestionată. Timpul pierdut de angajați și stresul conducerii în momentul unui atac sunt costuri ascunse pe care nicio afacere nu și le permite în piața economică actuală.
#Recomandari concrete
Pentru a nu deveni următoarea statistică nefericită, iată trei măsuri clare pe care le puteți implementa chiar mâine în cadrul companiei dumneavoastră:
- Activați MFA pe toate platformele critice: Asigurați-vă că atât conturile de email (cum ar fi Microsoft 365), cât și accesul la servere sau platforme cloud au autentificarea multifactor activată imediat (Setări -> Securitate -> MFA, durează sub 5 minute).
- Eliminați parolele partajate: Fiecare angajat trebuie să aibă propriul cont cu drepturi strict limitate după principiul privilegiului minim.
- Apelați la un partener local specializat: Dacă gestionarea internă devine copleșitoare, o echipă experimentată vă poate oferi un audit complet și servicii de Service IT pentru firme, asigurând monitorizarea constantă a infrastructurii.
#Concluziile noastre
În securitatea IT nu există „nouă ni se va întâmpla”. Infractorii cibernetici scanează continuu internetul după porturi deschise și parole slabe, indiferent de mărimea companiei. La Activ.NET, punem accent pe prevenție proactivă și pe educarea echipelor cu care lucrăm. O infrastructură bine gândită și configurată de profesioniști vă oferă liniștea de care aveți nevoie pentru a vă concentra exclusiv pe dezvoltarea propriei afaceri.
Inspirat din: KrebsOnSecurity
Cum a fost scris articolul: documentat cu asistență AI pe baza surselor de mai sus.