Atac cibernetic asupra sistemelor de frig: lecții de securitate pentru firme
Un atac cibernetic recent a compromis sistemele de frig dintr-un centru de sânge din Franța prin intermediul unui furnizor terț. Află ce înseamnă asta pentru securitatea IT a firmelor.
Imagine · cybersecurity
Când vorbim despre securitate cibernetică, majoritatea administratorilor de rețea se gândesc imediat la servere web, conturi de email compromise sau ransomware pe stațiile de lucru. Totuși, incidentele recente din Europa ne reamintesc că lumea fizică și cea digitală sunt complet interconectate, iar riscurile pot veni din direcții complet neașteptate. La clienții noștri din Arad vedem des echipamente periferice sau sisteme de climatizare conectate la rețea fără o segmentare corectă, fapt care crește masiv suprafața de atac pentru o companie mică sau mijlocie.
#Ce s-a întâmplat
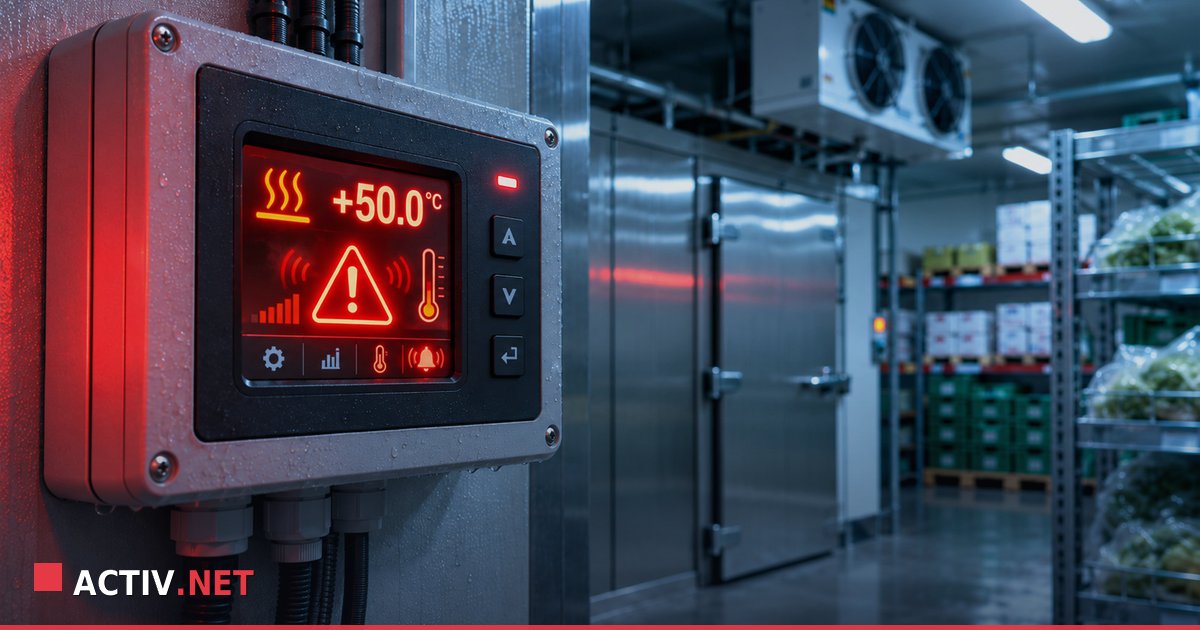
Potrivit relatărilor din presă publicate pe 4 noiembrie 2026, un atac cibernetic a vizat pe 2 noiembrie sistemele de monitorizare și control al temperaturii de la trei facilități ale serviciului național de sânge din Franța (Établissement français du sang - EFS). Atacul nu a vizat direct instituția, ci un furnizor extern de echipamente de refrigerare, compania Coolworld Rentals, care a confirmat că un incident de securitate a afectat un număr limitat de unități prin intermediul unei componente terțe.
Atacul a modificat de la distanță setările de temperatură și funcțiile de dezghețare din camerele frigorifice. Din fericire, sistemele de alarmă și monitorizare ale EFS au detectat rapid anomaliile, personalul reușind să transfere produsele biologice înainte de a înregistra pierderi. Această situație face parte dintr-un val mai amplu de atacuri raportate în octombrie și noiembrie 2026, care au afectat sute de supermarketuri din Franța, Suedia, Belgia și alte țări europene. Atacatorii au exploatat vulnerabilități la controlerele de refrigerare conectate la internet (cum ar fi modelele Danfoss și Copeland/Dixell), crescând temperaturile până la valori extreme sau oprind complet agregatele frigorifice.
#Impact pentru firme
Pentru o firmă mică sau mijlocie din România, acest tip de incident subliniază un risc major: lanțul de aprovizionare digital și lipsa vizibilității asupra echipamentelor IoT sau OT (tehnologie operațională) din sediul companiei. Foarte multe firme au instalate sisteme de climatizare inteligente, centrale termice conectate la internet, camere de supraveghere IP sau echipamente de acces care sunt administrate de la distanță de către diferiți furnizori.
Dacă un furnizor terț este compromis, hackerii pot folosi acea conexiune ca punct de intrare în rețeaua internă a companiei tale. Chiar dacă nu ai depozite frigorifice, riscul unor întreruperi de activitate, compromiteri de date sau defectări fizice ale echipamentelor prin manipulare software este real. Timpul pierdut pentru diagnosticare și recuperare poate afecta grav operațiunile zilnice.
#Recomandări concrete
Pentru a preveni astfel de incidente și a crește nivelul de securitate al infrastructurii voastre, recomandăm implementarea următoarelor măsuri practice începând de mâine:
- Izolarea echipamentelor IoT și OT în VLAN-uri separate: Separați camerele de supraveghere, sistemele HVAC și alte dispozitive inteligente de rețeaua principală pe care rulați calculatoarele de birou și serverele.
- Auditul accesului de la distanță (Vendor Access): Verificați cine are acces VPN sau remote pe echipamentele voastre și dezactivați conturile furnizorilor terți care nu mai au contracte active de mentenanță.
- Schimbarea parolelor implicite: Asigurați-vă că toate dispozitivele conectate la rețea folosesc parole complexe, unice, și că nu sunt expuse direct în internet fără un tunel VPN securizat.
Dacă aveți nevoie de o evaluare completă a rețelei sau de implementarea unor măsuri avansate de protecție, specialiștii noștri vă stau la dispoziție cu servicii profesionale de Administrare servere și Audit de securitate.
#Concluziile noastre
La Activ.NET înțelegem că tehnologia trebuie să susțină businessul, nu să adauge riscuri neprevăzute. Cazul din Franța demonstrează că securitatea IT nu se limitează doar la laptopuri și servere, ci include orice dispozitiv conectat la rețea. Printr-o configurare corectă a rețelei și o monitorizare constantă, aceste riscuri pot fi ținute sub control eficient.
Inspirat din: BleepingComputer
Cum a fost scris articolul: documentat cu asistență AI pe baza surselor de mai sus.