Zero-day pe switch-uri Zyxel: 1.000 de dispozitive compromise
Află detalii despre noua vulnerabilitate zero-day de pe switch-urile Zyxel GS1900, exploatată de hackeri pentru a fura fișiere de configurare și credențiale.
Imagine · cybersecurity
Atunci când discutăm despre securitatea unei rețele IT, privirea ne fugă de obicei către firewall-uri, servere sau computerele angajaților, uitând adesea de piesele de bază care le leagă pe toate: switch-urile. La clienții noștri din Arad vedem des echipamente de rețea lăsate în configurația din fabrică sau care nu au mai primit un update de firmware de ani buni. O breșă recentă descoperită la echipamentele Zyxel ne reamintește că orice dispozitiv conectat la internet poate deveni poarta de intrare ideală pentru un atacator, iar echipa Activ.NET monitorizează îndeaproape aceste riscuri pentru a ne proteja partenerii locali.
#Ce s-a întâmplat
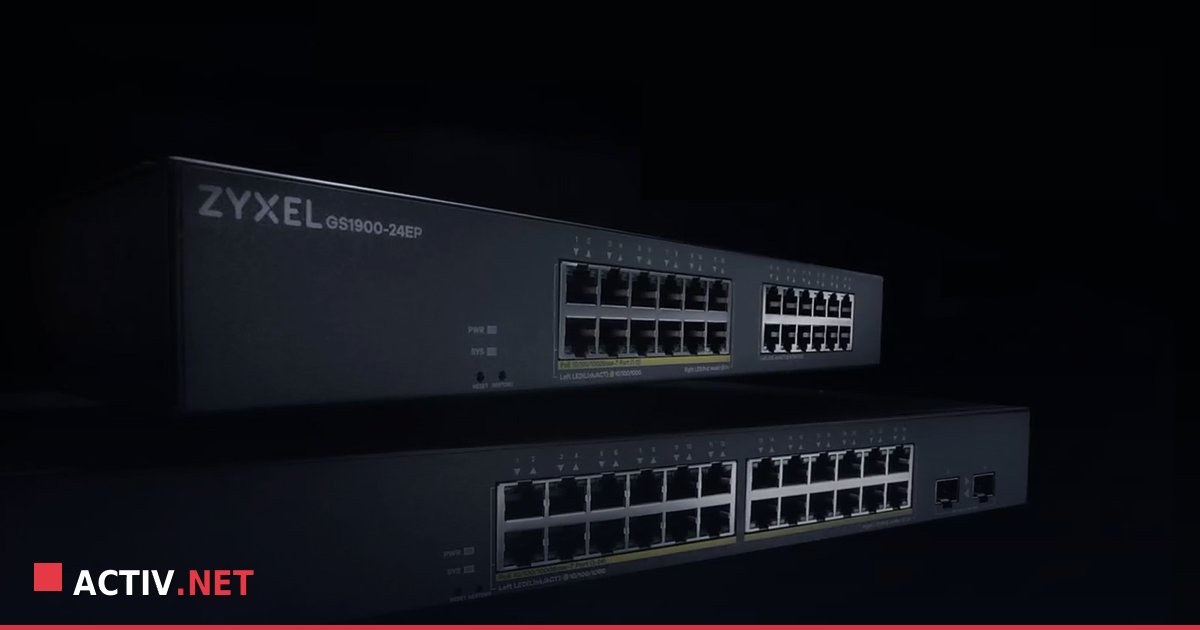
Producătorul de echipamente de rețea Zyxel a lansat recent un patch de securitate pentru a remedia o vulnerabilitate critică de tip zero-day, înregistrată sub identificatorul CVE-2026-107441 și afectând seria de switch-uri GS1900. Flaw-ul implică o eroare de scriere în afara limitelor (out-of-bounds write) în interfața de management web a dispozitivelor, permițând unui atacator neautentificat și cu acces la rețea să execute comenzi de sistem de la distanță prin cereri HTTP special construite.
Potrivit datelor furnizate de compania de securitate cibernetică GreyNoise, o grupare de amenințări monitorizată sub denumirea de Kapibala a exploatat activ această breșă, compromițând aproape 1.000 de dispozitive în 48 de țări începând cu luna august. Atacatorii au folosit vulnerabilitatea pentru a rula comenzi de la distanță și a descărca scripturi care colectau fișiere de configurare, parole hash-uite de tip root și informații detaliate despre topologia rețelei.
Interesant este că atacul a vizat inițial o altă vulnerabilitate remediată anterior (CVE-2026-7273). Cercetătorii de la compania de securitate Binarly au descoperit însă că exploitul folosea o metodă diferită care ocolea verificările de securitate din patch-urile mai vechi, forțând Zyxel să investigheze și să lanseze pe 22 octombrie noile actualizări care limitează dimensiunile parametrilor și validează corect datele primite.
#Impact pentru firme
Pentru o companie mică sau mijlocie, compromiterea unui switch core-access sau distribution poate însemna mult mai mult decât o simplă pană de curent sau o problemă temporară de conectivitate. Atacatorii care obțin controlul asupra echipamentelor de rețea pot efectua atacuri de tip Man-in-the-Middle, pot intercepta traficul intern sensibil, pot fura credențiale de acces sau pot folosi dispozitivul ca punct de plecare (pivot) pentru a infecta restul stațiilor de lucru și serverelor din firmă.
În mediul de business din Arad, unde multe firme își gestionează activitatea operațională și datele clienților local sau hibrid, o astfel de breșă poate duce la oprirea completă a activității, pierderea de date confidențiale sau chiar la incidente majore de conformitate GDPR. Timpul pierdut cu investigarea incidentului și costurile asociate remedierii depășesc cu mult efortul preventiv de menținere a infrastructurii la zi.
#Recomandări concrete
Pentru a vă asigura că rețeaua companiei dumneavoastră nu este vulnerabilă în fața unor astfel de atacuri, vă recomandăm să luați următoarele măsuri imediate:
- Inventar și verificare firmware: Verificați imediat modelele de switch-uri utilizate în rețea. Dacă folosiți seria Zyxel GS1900, accesați panoul de administrare web și asigurați-vă că rulați ultima versiune de firmware lansată de producător pentru remedierea CVE-2026-107441.
- Izolarea managementului: Restricționați accesul la interfețele de management ale echipamentelor de rețea. Aceasta trebuie să se facă exclusiv dintr-un VLAN separat, dedicat administratorilor, sau printr-o conexiune VPN securizată, niciodată direct din internet sau din rețeaua generală a angajaților.
- Auditarea periodică a infrastructurii: Solicitați periodic un audit tehnic al rețelei și un inventar complet al echipamentelor active pentru a depista dispozitivele neactualizate sau cu funcții expuse inutil. Pentru companiile care doresc siguranță maximă, oferim servicii de Service IT pentru firme și administrare dedicată.
#Concluziile noastre
Incidentele recente legate de echipamentele Zyxel subliniază o realitate pe care o repetăm frecvent la Activ.NET: securitatea cibernetică nu se rezumă doar la antivirusul de pe calculatorul angajatului. Infrastructura de rețea, de la routere și switch-uri până la camerele de supraveghere, are nevoie de aceeași atenție riguroasă la mentenanță și actualizări. O abordare proactivă și un partener de încredere în Arad vă pot scuti de costuri uriașe și de bătăi de cap inutile pe termen lung.
Inspirat din: BleepingComputer
Cum a fost scris articolul: documentat cu asistență AI pe baza surselor de mai sus.