Atacul WhiteArmor vizează gigantul Maersk: Lecții de securitate IT
Grupul ransomware WhiteArmor a cerut 5 milioane de dolari după o breșă la Maersk. Află cum ne protejăm infrastructura IT.
Imagine · cybersecurity
Când un gigant global precum Maersk ajunge subiectul știrilor din cauza unei breșe informatice și a unei cereri uriașe de răscumpărare de 5 milioane de dolari, este ușor să privim totul ca pe o problemă exclusiv a corporațiilor. Totuși, investigând în detaliu cum apar aceste incidente, observăm că lecțiile din spatele unui astfel de atac sunt extrem de relevante și pentru companiile antreprenoriale din Arad sau din restul țării. La Activ.NET, discutăm des cu proprietari de afaceri care cred că sunt prea mici pentru a fi ținte, dar realitatea din teren ne contrazice zilnic.
#Ce s-a întâmplat
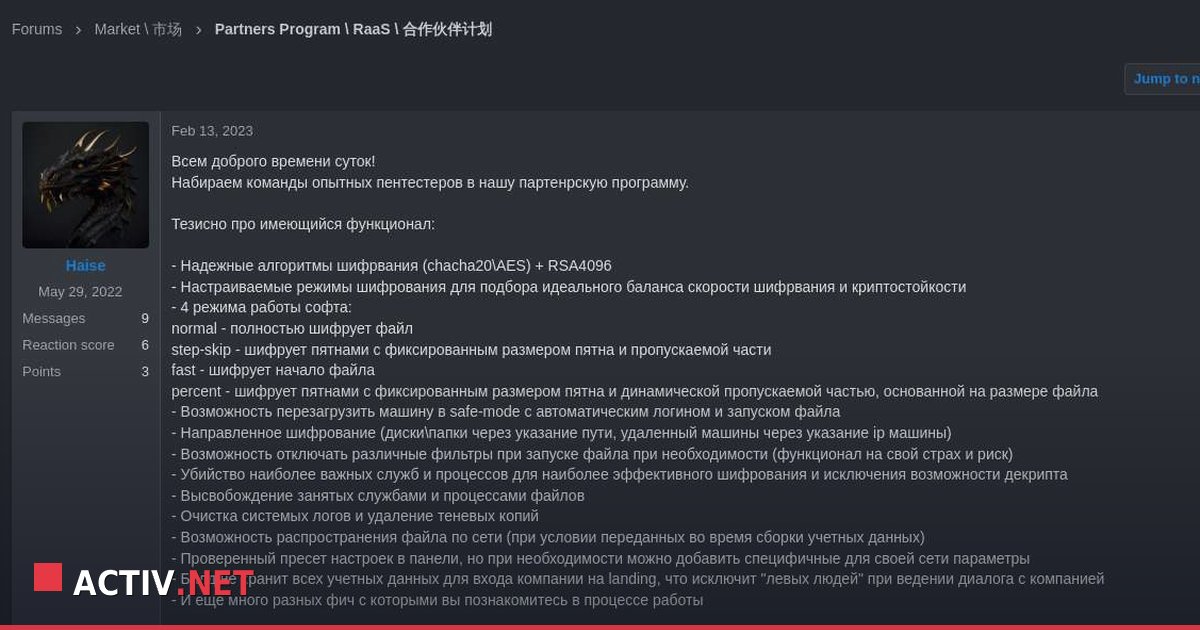
Pe 11 noiembrie 2026, gigantul danez de transport maritim și logistică A.P. Moller–Maersk a confirmat oficial o breșă de securitate după ce gruparea ransomware WhiteArmor a revendicat un atac cibernetic. Hackerii au susținut că au sustras aproximativ 100 GB de date de pe o platformă logistică aparținând unei companii achiziționate anterior de Maersk (LF Logistics). Atacatorii au publicat o cerere de răscumpărare de 5 milioane de dolari în Bitcoin, oferind un termen de 30 de zile și afirmând că dețin date sensibile precum înregistrări pentru aproape 30.000 de șoferi, parole în text clar, conturi SUPER_ADMIN și jurnale de dispozitive mobile. Din fericire, potrivit primelor informări oficiale transmise de companie, incidentul a fost izolat la nivelul unui sistem local, fără a afecta rețeaua globală principală sau clienții care se conectează prin API-uri și EDI. Chiar și așa, evenimentul readuce în atenție vulnerabilitatea sistemelor vechi.
#Impact pentru firme
Pentru o firmă mică sau mijlocie, un scenariu similar, la o scară adaptată, poate însemna paralizarea activității și costuri uriașe de recuperare. În cazul Maersk, atacatorii au speculat tocmai o platformă achiziționată și integrată anterior, un scenariu pe care îl întâlnim frecvent și în mediul B2B local: fuziuni de companii, preluarea de aplicații vechi sau utilizarea unor unelte software lăsate fără mentenancă activă. Dacă o companie globală cu mii de angajați poate fi afectată prin intermediul unui singur sistem izolat, o firmă locală riscă blocarea completă a fluxului de facturare, pierderea datelor clienților sau oprirea producției, lucruri care se traduc rapid în mii de euro pierduți și încredere zdruncinată pe piață.
#Recomandări concrete
Pentru a evita scenariile neplăcute și breșele de securitate în propria infrastructură, recomandăm implementarea unor măsuri clare, care pot fi verificate și setate:
- Auditează sistemele vechi (legacy): Identifică orice aplicație sau echipament mai vechi care încă rulează în rețea și nu mai primește actualizări de la producător. Izolează-le pe segmente separate de rețea.
- Elimină parolele slabe și activează MFA: Verifică imediat dacă conturile cu privilegii mari au activată Autentificarea Multifactorială (MFA).
- Inventariază accesul terților și al furnizorilor: Așa cum platforma achiziționată de Maersk a fost punctul de intrare, verifică cine are acces extern la serverele sau datele tale și restricționează permisiunile la strictul necesar.
Pentru a asigura o protecție completă a infrastructurii tale, echipa Activ.NET oferă servicii de IT pentru firme și audituri de securitate adaptate nevoilor locale din Arad.
#Concluziile noastre
Incidentul de la Maersk ne reamintește că securitatea informatică nu este un produs pe care îl cumperi o singură dată, ci un proces continuu de vigilență. Indiferent că vorbim despre o corporație internațională sau despre o companie de 20 de angajați din Arad, punctele slabe apar acolo unde ne așteptăm mai puțin: în sistemele uitate, în parolele neactualizate sau în lipsa unei monitorizări constante. La Activ.NET, recomandăm mereu o abordare preventivă. Este mult mai ieftin și mai simplu să securizezi preventiv o rețea decât să gestionezi consecințele unui atac ransomware.
Inspirat din: BleepingComputer
Cum a fost scris articolul: documentat cu asistență AI pe baza surselor de mai sus.