Cine se ascunde în spatele Qilin? Lecții de securitate pentru firme
Grupul ransomware Qilin a devenit cel mai activ afiliat din lume. O anchetă recentă arată cum greșelile de opsec pot demasca un atacator informatic.
Imagine · cybersecurity
Grupul de crimă cibernetică Qilin a ajuns în atenția internațională după ce a revendicat peste 365 de organizații victimă în doar trei luni, devenind cea mai activă grupare de tip ransomware-as-a-service din prezent. Însă, oricât de avansați ar părea acești atacatori, factorul uman și erorile de securitate operațională (opsec) își spun întotdeauna cuvântul. La clienții noștri din Arad vedem des cum o mică neglijență din trecut sau o parolă scăpată în spațiul public compromite un întreg sistem de business. Când vine vorba de securitate informatică, diferența dintre un incident major și o afacere protejată stă în atenția la detalii și în măsurile preventive luate la timp.
#Ce s-a întâmplat
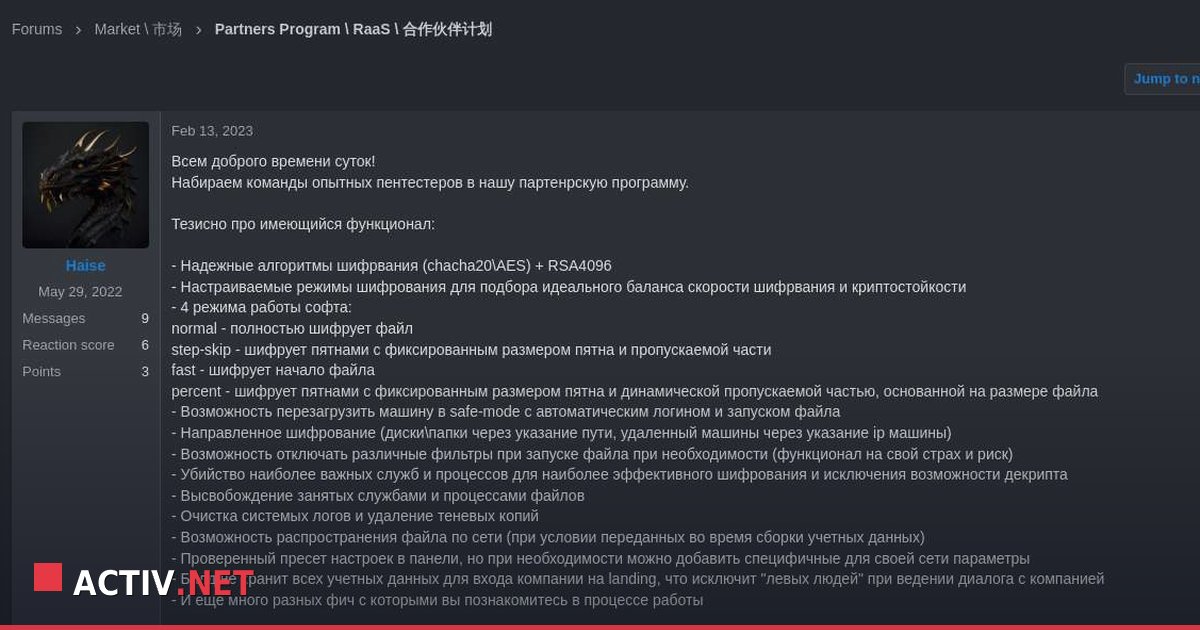
Potrivit unei analize publicate de KrebsOnSecurity în noiembrie 2026, bazată pe date furnizate de firme de intelligence precum Intel 471, Flashpoint, IntelHawk și Spycloud, administratorul grupării Qilin — care folosește pseudonimul „Haise” — a fost legat de vechi identități online folosite începând cu anii anteriori. Investigația arată o legătură directă între contul de Telegram al liderului Qilin (Alexbigboss44) și vechile sale activități pe forumurile rusești sub un alt pseudonim, unde folosea o adresă de e-mail asociată platformei oficiale de servicii digitale din Rusia, gosuslugi.ru. Această adresă de e-mail a apărut ulterior într-o breșă masivă de date, permițând cercetătorilor să lege activitatea infracțională actuală de istoricul digital al aceleiași persoane din trecut.
#Impact pentru firme
Pentru o companie mică sau mijlocie din România, un atac ransomware nu înseamnă doar un fișier criptat, ci oprirea imediată a activității, pierderea datelor financiare sau ale clienților și, în multe cazuri, cereri uriașe de răscumpărare prin modelul de „dublă extorcare” practicat și de Qilin. În mediul de business local, o zi de întrerupere a activității pe server sau pe stațiile de lucru se traduce direct în pierderi financiare greu de recuperat și în afectarea reputației în fața partenerilor. Atacatorii nu caută doar corporații gigant; ei scanează constant internetul după vulnerabilități la companii de orice dimensiune care nu investesc minimul necesar în igiena cibernetică.
#Recomandări concrete
Echipa Activ.NET recomandă măsuri proactive clare pe care orice companie le poate implementa pentru a reduce riscul unui atac:
- Activați Autentificarea Multifactorială (MFA): Configurați obligatoriu MFA pe toate conturile de administrare, email și VPN.
- Verificați și testați backup-ul extern: Asigurați-vă că aveți cel puțin o copie de rezervă de tip offline sau imună la criptare. Rulați periodic un test de restaurare a datelor critice.
- Auditați accesul utilizatorilor: Revizuiți periodic cine are drepturi de administrator pe stații și servere. Eliminați conturile vechi ale foștilor angajați sau ale colaboratorilor externi.
Pentru o protecție completă adaptată afacerii dumneavoastră, vă invităm să descoperiți gama noastră de servicii IT pentru firme.
#Concluziile noastre
Cazul grupului Qilin demonstrează că până și cei mai organizați infractori cibernetici pot fi demascați din cauza propriilor greșeli de opsec și a datelor lăsate în urmă de-a lungul anilor. Pentru companiile din Arad și din țară, lecția principală este că prevenția activă și vigilența constantă rămân cele mai bune scuturi. La Activ.NET, ajutăm companiile să își securizeze rețelele și datele înainte ca un incident nefericit să le blocheze activitatea.
Inspirat din: KrebsOnSecurity
Cum a fost scris articolul: documentat cu asistență AI pe baza surselor de mai sus.